Risicomanagement zonder spreadsheets - de NIST CSF 2.0 self assessment
Waarom risicomanagement meer is dan een eenmalige checklist, wat het NIST Cybersecurity Framework 2.0 daarbij te bieden heeft, en hoe u dit met het risicoportaal van Mark ICT structureel aanpakt.
Mark de Groot · · 3 min lezen
"Hebben we onze belangrijkste cyberrisico's in beeld?" Veel bedrijven kunnen die vraag niet hard maken. Er is weleens een beveiligingsscan geweest, er ligt ergens een Excel-bestand met actiepunten, maar niemand weet of het nog actueel is en wie waarvoor verantwoordelijk is. Dat is geen risicomanagement - dat is een momentopname die langzaam veroudert.
Risicomanagement wordt pas waardevol als het een doorlopend proces is: risico's benoemen, inschatten, een eigenaar geven, en periodiek opnieuw bekijken. Het NIST Cybersecurity Framework 2.0 (NIST CSF 2.0) biedt daar een praktische structuur voor, en is de basis van ons risicoportaal.
Wat risicomanagement in de praktijk betekent
Risicomanagement is niet één document, maar een cyclus:
- Risico's benoemen: welke dreigingen zijn relevant voor uw organisatie, van phishing tot uitval van een kritieke leverancier?
- Inschatten: wat is de kans dat het gebeurt, en hoe groot is de impact als het misgaat?
- Maatregelen en eigenaar: welke maatregel verkleint het risico, en wie is verantwoordelijk dat die er ook daadwerkelijk komt?
- Opnieuw beoordelen: risico's en maatregelen veranderen. Een register dat nooit wordt bijgewerkt is net zo nutteloos als geen register.
Zonder deze cyclus blijft beveiliging giswerk: u investeert in wat toevallig onder de aandacht kwam, in plaats van in wat het meeste risico wegneemt.
NIST CSF 2.0: zes functies als houvast
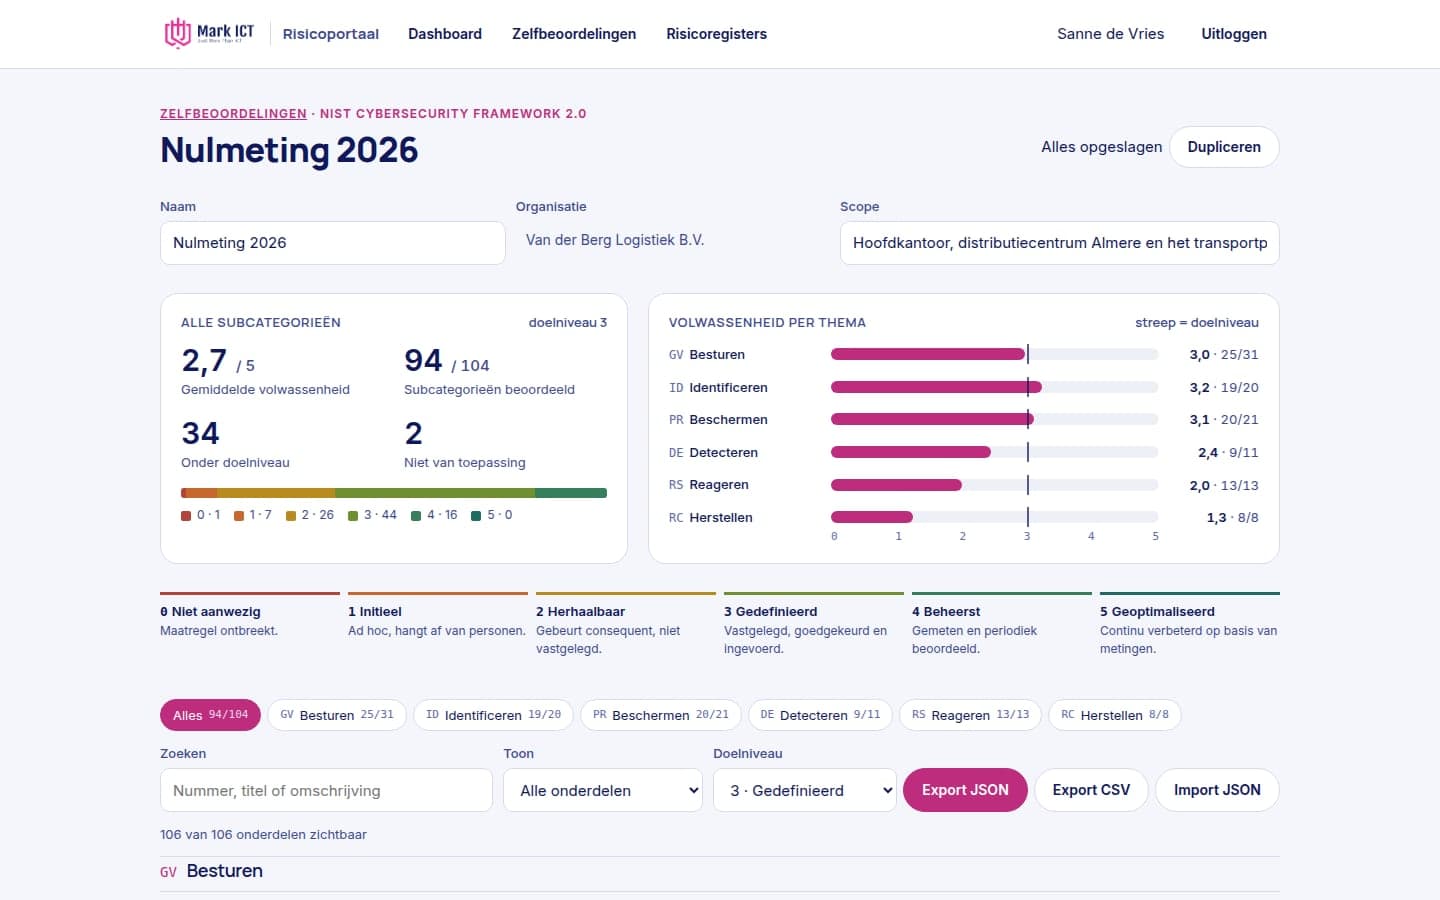
Het NIST Cybersecurity Framework 2.0 verdeelt informatiebeveiliging in zes functies: Govern (besturen - nieuw in versie 2.0), Identify (identificeren), Protect (beschermen), Detect (detecteren), Respond (reageren) en Recover (herstellen). Samen bestrijken ze de volledige levenscyclus van een risico, van bestuurlijke keuzes tot het herstellen na een incident.
De toevoeging van Govern is geen toeval: wetgeving zoals NIS2 vraagt nadrukkelijk om aantoonbare betrokkenheid van de directie bij risicomanagement, niet alleen technische maatregelen van de ICT-afdeling.
Assessment én register: de twee kanten die bij elkaar horen
Een self assessment langs de NIST-onderdelen geeft per onderdeel een volwassenheidsscore: wat is op orde, en waar zitten de grootste gaps? Dat is waardevol, maar op zichzelf nog geen risicomanagement - het is een foto, geen film.
Daarom horen een self assessment en een risicoregister bij elkaar. Het register maakt van de uitkomst van de assessment concrete, beheersbare risico's: met een risicoscore (kans × impact), een gekoppelde maatregel, een eigenaar en een status. Zo wordt zichtbaar wat er daadwerkelijk met de bevindingen gebeurt, in plaats van dat een rapport in een lade verdwijnt.
Wat dit u oplevert
- Onderbouwing, voor klanten, ketenpartners, auditors en verzekeraars die steeds vaker vragen hoe u informatiebeveiliging regelt.
- Prioriteiten op basis van data: met risicoscores kiest u de verbeteracties die het meeste risico wegnemen, in plaats van intuïtief.
- Aantoonbare voortgang: door een nulmeting te herhalen ziet u in grafieken of de volwassenheid daadwerkelijk toeneemt.
- Aansluiting op NIS2 en vergelijkbare eisen rond aantoonbaar risicomanagement en bestuurlijke betrokkenheid.
Zelf aan de slag, zonder een eigen tool te bouwen
Voor dit proces hoeft u geen eigen spreadsheet-systeem op te tuigen. In het risicoportaal van Mark ICT (risk.markict.nl) voert u de volledige NIST CSF 2.0 self assessment uit (alle onderdelen van de zes functies) en beheert u direct het bijbehorende risicoregister, met dashboard, historie als auditbewijs en export voor rapportage. Beschikbaar vanaf €125 per maand, exclusief btw.
Bekijk de NIST 2.0 self assessment en het risicoregister en vraag het portaal aan, of neem contact op als u eerst wilt sparren over waar u het beste kunt beginnen.
- Beveiliging
- Risicomanagement